Csaló e-mailek és SMS-ek: így ismerd fel, mielőtt rákattintasz
2026. 10. 19. · Lesták Arnold
Szinte minden héten jön hozzám is egy-egy gyanús üzenet, és egyre többször hallom ügyféltől is, hogy "kaptam egy SMS-t a postától, de nem hittem el" - és jól tettem. Ez a megérzés a legjobb védelem, csak tudni kell, mire figyelj. Összeszedtem a leggyakoribb trükköket, és azt is, mit tegyél, ha már elkéstél, és rákattintottál valamire.
A csaló SMS-ek és e-mailek szinte mindig sürgetnek, ez önmagában gyanújel.
Miért pont most szaporodnak ezek az üzenetek
Ősszel és a téli ünnepek közeledtével megugrik a csomagforgalom, és ezzel együtt a csomagküldésre hivatkozó csaló üzenetek száma is. Minél többen várnak tényleg csomagot, annál nagyobb eséllyel talál célba egy ilyen SMS vagy e-mail. A csalók nem személyre szabottan dolgoznak, hanem tömegesen küldik ki ugyanazt az üzenetet, és abban bíznak, hogy elég sok embernél épp passzol a történet ahhoz, hogy valaki gondolkodás nélkül rákattintson.
A három leggyakoribb trükk
A forma mindig ismétlődik, csak a köntös változik egy kicsit.
Csomagkézbesítés. Az üzenet szerint nem sikerült kézbesíteni a csomagodat, vagy vámot, kezelési díjat kell fizetned, mielőtt megkapod. A linkre kattintva egy, a futárcég oldalára megszólalásig hasonlító felületen kérnek bankkártyaadatot.
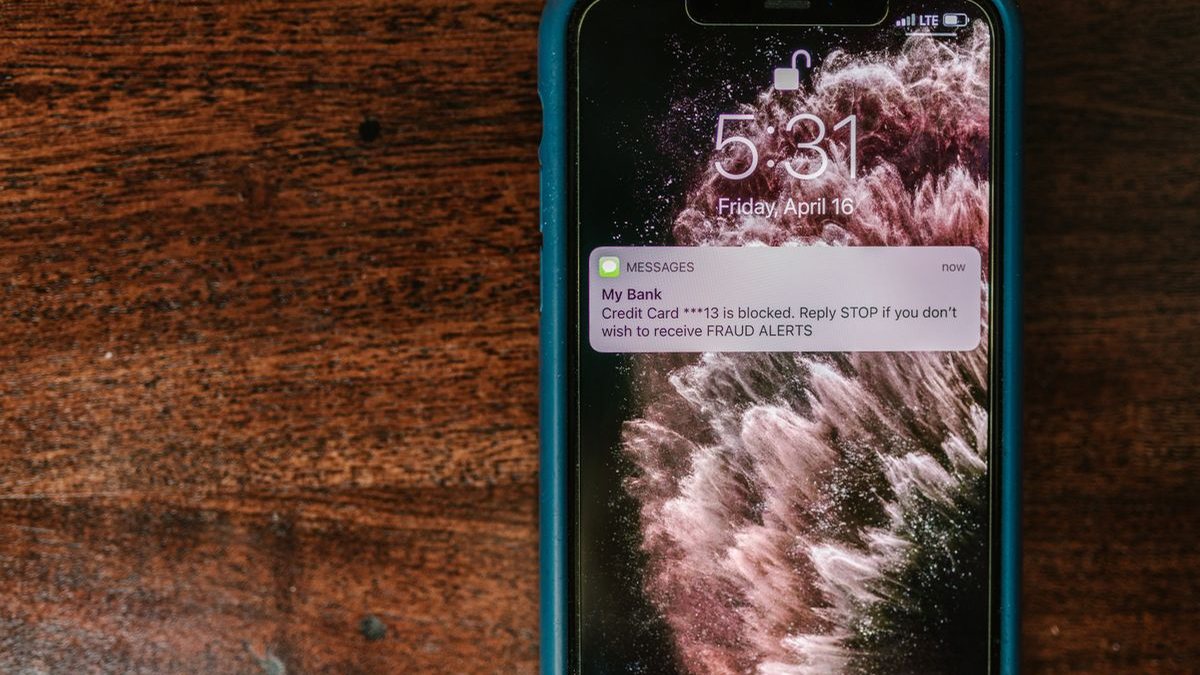
Banki értesítés. Az üzenet gyanús bejelentkezésről, zárolt fiókról vagy sürgős azonosításról szól, és arra kér, hogy a megadott linken erősítsd meg az adataidat. Egy valódi bank soha nem így kér jelszót vagy kártyaadatot.
Számlatartozás, díjhátralék. Áramszolgáltató, telefontársaság vagy adóhatóság nevében érkezik, és azzal fenyeget, hogy kikapcsolják a szolgáltatást, ha nem fizetsz azonnal a mellékelt linken.
A közös pont mindháromban a sürgetés. Azt akarják, hogy ne legyen időd gondolkodni, csak kattints és fizess.
Mire figyelj a feladóban
Az első gyanújelek gyakran már a feladónál megjelennek, csak sietségben könnyű átsiklani felettük.
Az e-mail cím nem a cég hivatalos domainjéről jön, hanem egy attól eltérő, gyakran furcsa végződésű címről.
Az SMS egy ismeretlen, rövid vagy külföldi számról érkezik, nem a cég korábban megszokott feladói nevéről.
A megszólítás általános, "Kedves ügyfelünk", nem a neveden szólít, holott egy valódi futárcég vagy bank általában tudja, kinek ír.
A szöveg helyesírása, mondatszerkesztése furcsa, mintha gépi fordítás lenne.
Van egy egyszerű teszt, amit mindig ajánlok: kérdezd meg magadtól, vártál-e egyáltalán ilyen üzenetet. Ha nem rendeltél semmit, a "csomagod úton van" típusú SMS önmagában gyanús. Ha nincs tartozásod egy szolgáltatónál, a fizetési felszólítás szintén az. A csalók pont azért küldik tömegesen ezeket, mert statisztikailag mindig lesz, akinél épp passzol a sztori, és aki emiatt nem gondolkodik el rajta.
Mire figyelj a linkben, mielőtt rákattintasz
Ha a feladó gyanús volt, de a link mégis csábít, egy pillanatra állj meg, és nézd meg alaposabban, mire mutat.
Telefonon és gépen is hosszan nyomva tartva (vagy fölé vive az egeret kattintás nélkül) sok böngésző megmutatja a tényleges célcímet. Ha az nem egyezik a cég ismert domainjével, az önmagában elég ok, hogy ne kattints.
A domainben gyakran egy ismert márkanevet kevernek egy felesleges szóval vagy számmal, hogy elsőre rendben nézzen ki.
Ha a link egy rövidített, kódolt formában érkezik, amiből nem derül ki, hova vezet valójában, azt kezeld gyanúsan.
Egy valódi cég soha nem kér bankkártya teljes adatait, CVC kódot vagy online banki jelszót egy e-mailben kapott linken keresztül.
Ha bizonytalan vagy, inkább nyisd meg külön, a böngésződbe begépelve a cég hivatalos oldalát, és onnan nézd meg, van-e valóban csomagod vagy tartozásod. Ez harminc másodperc, és teljesen biztonságos.
Ugyanez igaz akkor is, ha az üzenet nem linket, hanem egy QR-kódot tartalmaz, és arra kér, hogy azt olvasd be. A QR-kód ugyanúgy egy webcímre mutat, csak nehezebb ránézésre ellenőrizni, hova vezet, épp ezért szívesen élnek vele a csalók is. A szabály ugyanaz marad: ha nem magad kerested a kódot egy megbízható helyen, ne olvasd be csak azért, mert egy üzenetben kaptad.
Ha már rákattintottál
Megesik, egy fáradt pillanatban bárkivel előfordulhat. A fontos az, hogy mit teszel utána.
Ha csak megnyitottad az oldalt, de semmit nem írtál be rá, önmagában ettől még nem történt nagyobb baj, de ne töltsd le, amit onnan kínálnak.
Ha megadtál jelszót, azonnal változtasd meg azt a jelszót, és ha ugyanazt a jelszót máshol is használtad, ott is cseréld le.
Ha bankkártyaadatot vagy online banki belépést adtál meg, azonnal hívd fel a bankodat, és kérd a kártya zárolását. Ez nem túlzás, inkább legyél elővigyázatos.
Ha egy fájlt is letöltöttél és futtattál a linkről, a gépet célszerű mielőbb átnézetni, mert a háttérben kémprogram vagy zsaroló szoftver is települhetett.
Gyakran látom, hogy az emberek szégyellik elmondani, hogy rákattintottak valamire, pedig minél később derül ki, annál nagyobb a kár. Jobb egy kellemetlen telefonhívás a bankkal, mint napokkal később szembesülni az üres számlával.
Amit érdemes tartósan bevezetni
Néhány apró szokás hosszú távon sokat segít.
Mentsd el a futárcégek és a bankod hivatalos alkalmazását vagy weboldalát, és mindig onnan, nem egy linkből nézd meg a csomagod vagy a számládat.
Ha egy üzenet nyomást gyakorol rád ("most azonnal", "24 órán belül"), az önmagában egy vészjelzés.
Tartsd frissen a telefonod és a géped operációs rendszerét, mert ha mégis átkattintasz valamin, egy naprakész védelem gyakran megfogja a kártevőt, mielőtt kárt okozna.
Ha a családban vannak idősebb hozzátartozók, érdemes velük is átbeszélni ezeket a jeleket, mert sokszor pont őket célozzák meg tudatosan, a kevésbé magabiztos technikai ismereteik miatt.
A friss, jól beállított védelemről és a rendszeres karbantartásról a vírusirtás, optimalizálás oldalon írok bővebben.
Ha elakadtál
Ha gyanús, hogy a gépeden már jár valami a kattintás óta, vagy csak biztosra akarsz menni, hozd be hozzám, és átnézem. Ha pedig kiderül, hogy tényleg települt valami kártevő, azt is megbeszéljük, hogy elég egy tisztítás, vagy inkább a teljes újratelepítés éri meg jobban. Ha előtte kérdeznél, a kapcsolat oldalon elérsz.
Megbízható számítógép- és laptopszerviz Csengelén és 40 km-es körzetében. A hibafeltárás díját javítás esetén elengedem, garanciával a javításra.